山西ISO27001安全检测
发布时间:
最近更新:
检测分类:其他检测
可加急
ISO27001安全检测是验证组织信息安全管理体系(ISMS)符合国际标准的核心环节。针对山西地区企业及机构需求,检测重点涵盖体系文件完整性、风险处置有效性、访问控制逻辑性及物理环境安全性等维度。通过标准化流程与专业技术手段,确保组织在数据保密性、完整性和可用性方面达到合规要求。
核心优势
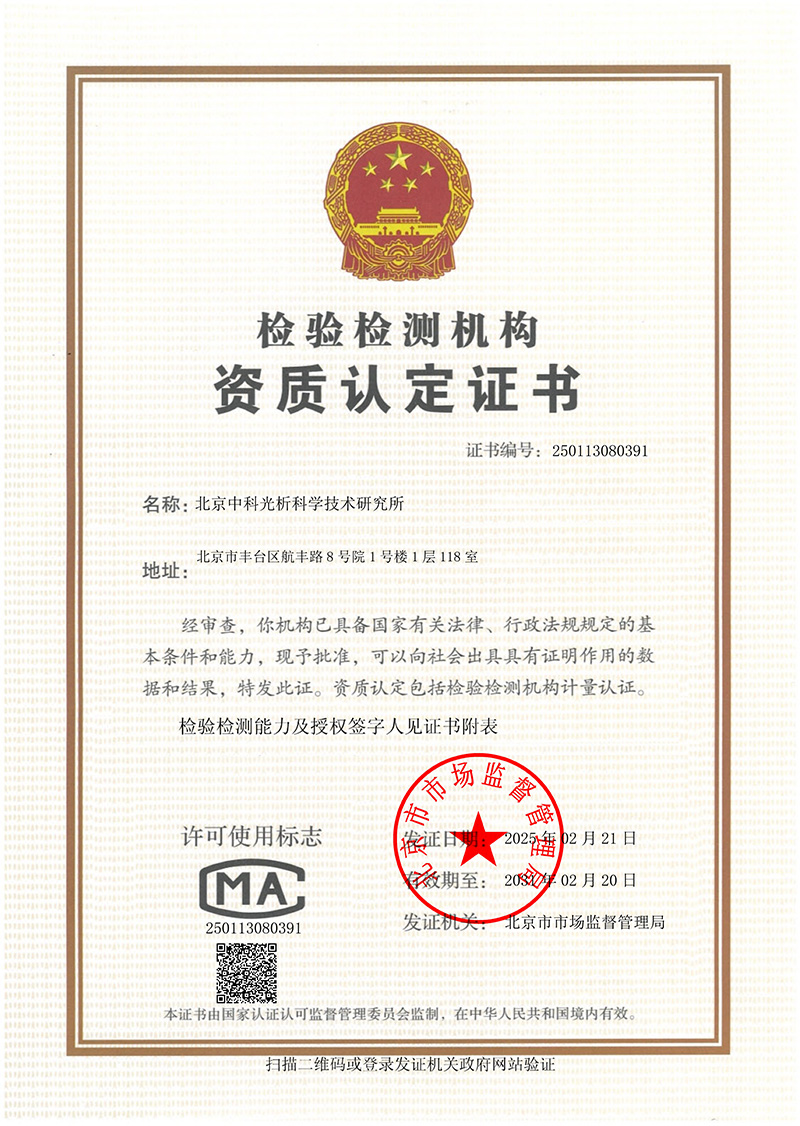
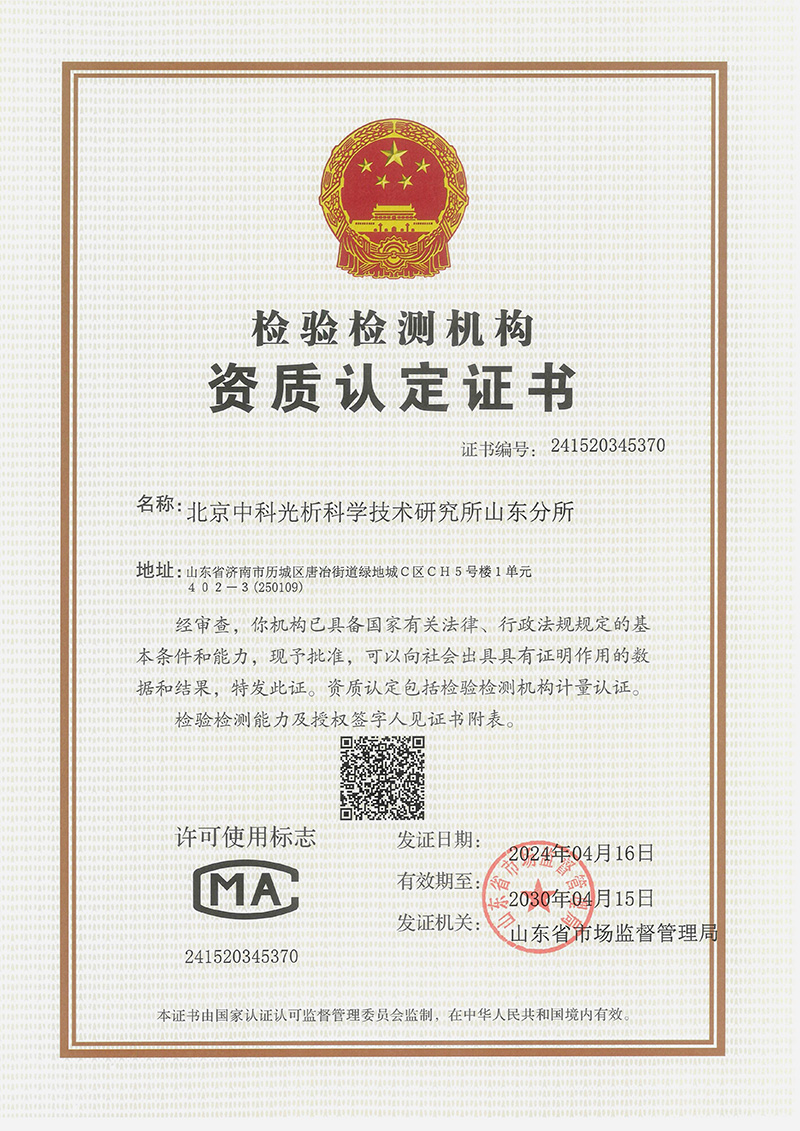
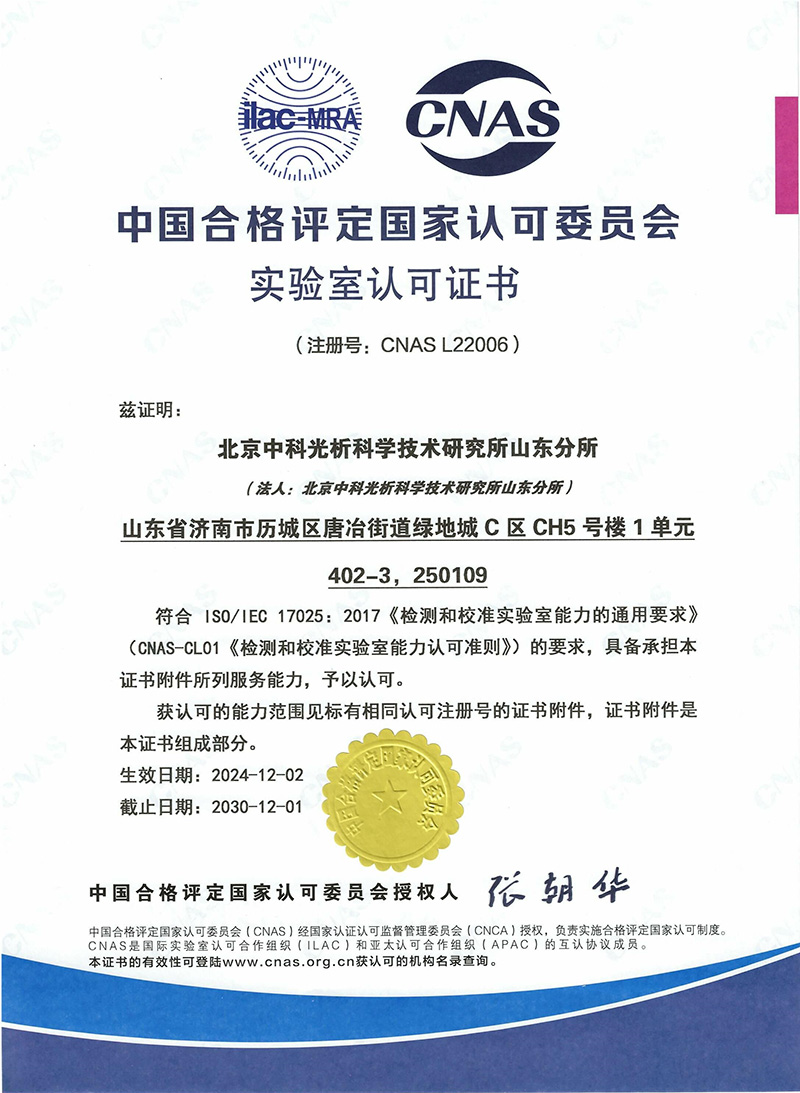
检测中心实验室配备国内外的前沿分析检测设备,旗下实验室获得 CNAS、CMA 双重认证,国际互认。
检测流程
检测项目
ISO27001安全检测围绕标准14个控制域展开系统性核查:
体系文件审查:验证ISMS方针、适用性声明(SoA)与程序文件的完整性与合规性
风险评估实施:检查资产识别清单、威胁评估模型及风险处置计划的执行效力
访问控制验证:测试用户权限分配机制、身份认证流程及特权账户管理策略
物理安全审计:评估机房准入控制、监控系统部署及设备防盗措施的完备性
操作安全监测:核查变更管理流程、备份恢复方案及恶意代码防护体系的运行状态
事件响应测试:通过模拟数据泄露场景验证应急预案的响应时效与处置能力
检测范围
山西地区ISO27001检测覆盖以下主体与系统:
组织类型:金融/能源/政务机构、云计算服务商、医疗数据平台等持有敏感信息的实体单位
系统范畴:核心业务系统(ERP/CRM)、客户数据库、工业控制系统(ICS)、物联网终端网络
物理环境:数据中心机房、网络布线间、终端设备存放区及文档存储设施
管理流程:供应商安全管理协议、员工保密培训记录、业务连续性计划文档等管理体系要素
检测方法
采用多维度技术手段实施分层验证:
文件审核法:对照ISO/IEC27001:2022附录A条款逐项核验体系文件符合性
渗透测试法:通过OWASPTOP10漏洞模拟攻击验证网络边界防护能力
日志分析法:提取6个月内的系统日志进行异常行为模式识别与关联分析
压力测试法:对关键业务系统实施负载峰值测试验证容灾恢复阈值
检测流程
确定测试对象与安排:确认测试对象并进行初步检查,确定样品寄送或上门采样安排;
制定验证实验方案:与委托方确认与协商实验方案,验证实验方案的可行性和有效性;
签署委托书:签署委托书,明确测试详情,确定费用,并按约定支付;
进行实验测试:按实验方案进行试验测试,记录数据,并进行必要的控制和调整;
数据分析与报告:分析试验数据,并进行归纳,撰写并审核测试报告,出具符合要求的测试报告,并及时反馈测试结果给委托方。
有检测需求?专业工程师一对一为您解答,推荐最优检测方案。
立即咨询

 010@yjsyi.com
 周一至周五 : 08:30 - 06:30
 北京市丰台区航丰路8号院1号楼1层121